

Diana Gavra (senior associate) și Cristina Radu (associate) Filip&Company: Cum arată primii 3 ani de aplicare a GDPR în România? O privire retrospectivă asupra sancțiunilor și activității de control
Cei 3 ani de la aplicarea GDPR au însemnat o activitate intensă, atât pentru operatorii economici implicați în activitățile de prelucrare a datelor cu caracter personal, care au adoptat programe de conformare cu GDPR, cât și pentru Autoritatea din România,…

Foto: Ziarul Financiar
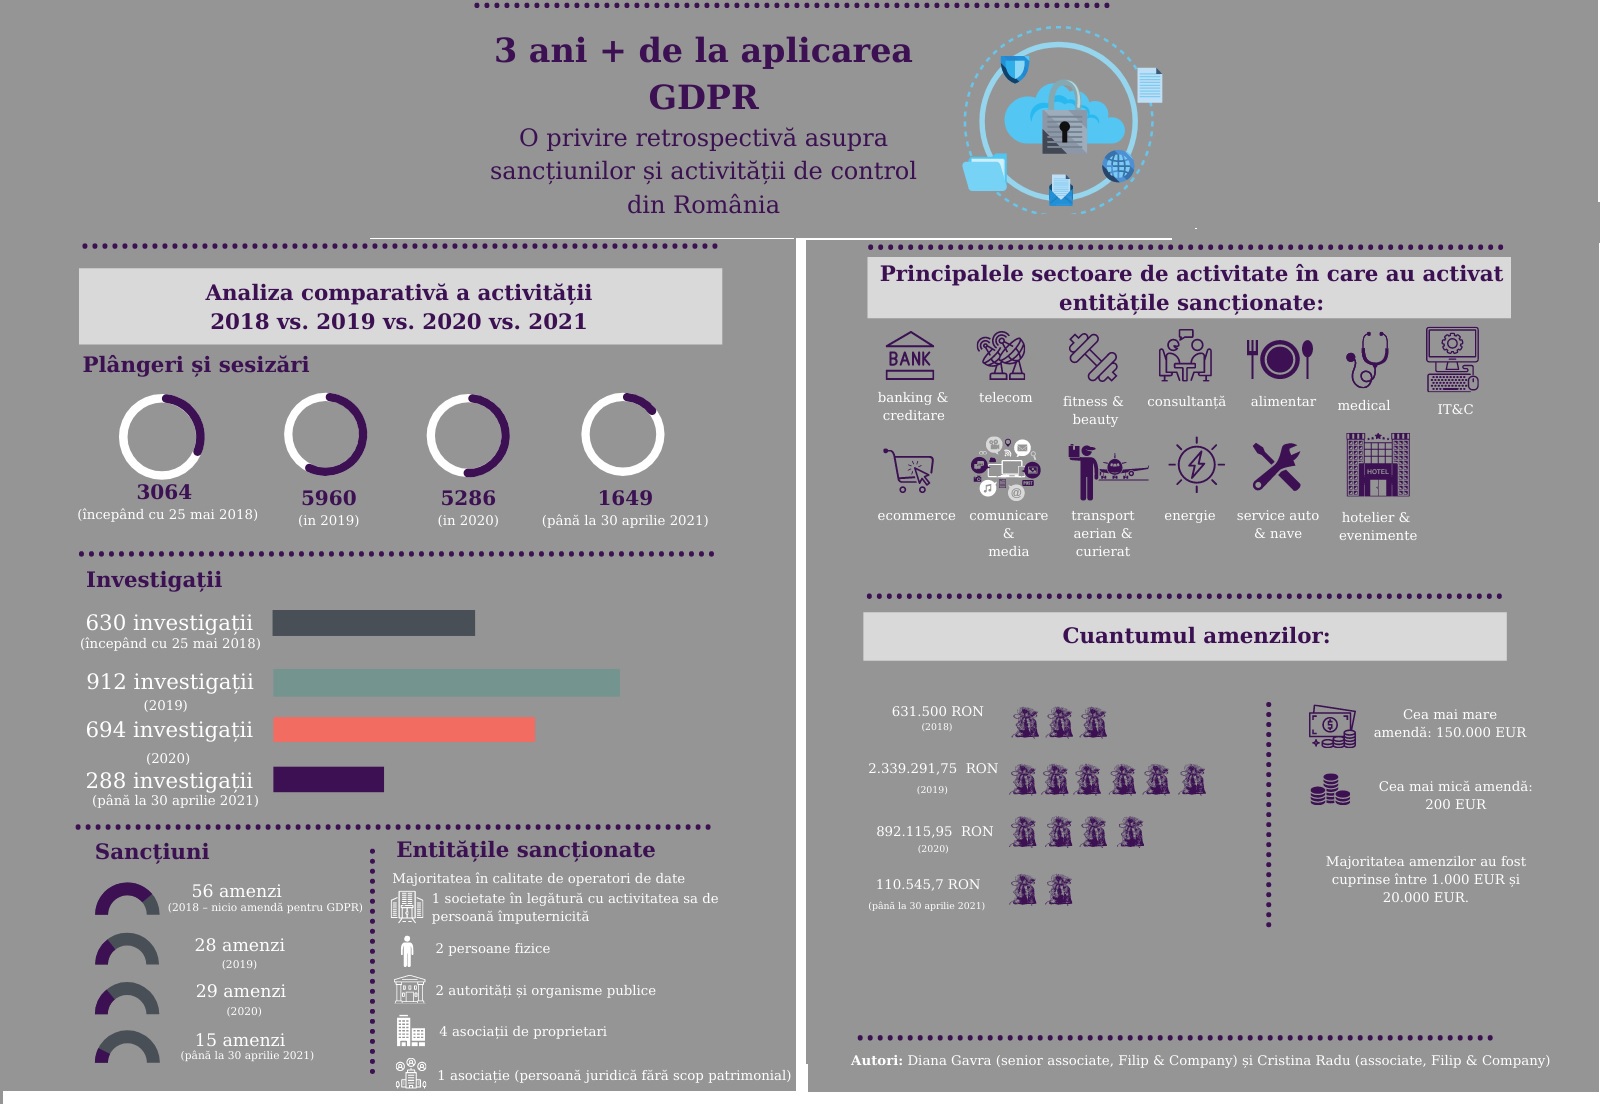
Cei 3 ani de la aplicarea GDPR au însemnat o activitate intensă, atât pentru operatorii economici implicați în activitățile de prelucrare a datelor cu caracter personal, care au adoptat programe de conformare cu GDPR, cât și pentru Autoritatea din România, care prin activitatea de monitorizare și control a adus clarificări asupra modului de interpretare și implementare a GDPR.
Acest material își propune să prezinte o sinteză a activității de control și a sancțiunilor aplicate în această perioadă. În principal, neconformitățile sancționate au privit:
- lipsa măsurilor tehnice și organizatorice adecvate
- prelucrarea datelor fără un temei legal (inclusiv cu privire la categoriile speciale de date)
- nerespectarea drepturilor persoanelor vizate (opoziție comunicări de marketing, acces, ștergere)
- operatorul/persoana împuternicită nu s-au asigurat că angajații acționează doar conform instrucțiunilor
- nerespectarea principiilor GDPR
- neregularități legate de informarea persoanelor vizate (de regulă, lipsa informării)
- nefurnizarea informațiilor solicitate de Autoritate
- nerespectarea măsurilor corective impuse de Autoritate
- lipsa notificării Autorității în cazul unui incident de încălcare a securității datelor (GDPR și Legea 506/2004)
- lipsa măsurilor de securitate conform Legii 506/2004
- nerespectarea dispozițiilor privind comunicările nesolicitate din Legea 506/2004
Citește și

2 min
Ștefan Stan

2 min
Cristina Roșca

1 min
Cristina Roșca